【見落とせない問題】2026年7月に個人情報漏えいのおそれの対象が追加・修正
2026年11月現在、今回のサイバー攻撃で特に注意すべきなのが個人情報の問題です。
アサヒグループホールディングスは2026年7月17日、追加調査と精査の結果、漏えいのおそれがある個人情報の対象者、情報の内容、件数を改めて整理したと発表しました。
今回の発表は、すべての対象者について新たな漏えいが確認されたという意味ではありません。漏えいが確認された情報と、漏えいの可能性を完全には否定できない情報を区別する必要があります。
2026年7月17日に公表された個人情報の対象件数
| 対象者 | 情報の内容 | 件数 |
|---|---|---|
| アサヒビール・アサヒ飲料・アサヒグループ食品のお客様相談室に問い合わせた人 | 氏名、性別、住所、電話番号、メールアドレス | 約152.5万件 |
| 祝電・弔電などの慶弔対応を実施した社外関係者 | 氏名、住所、電話番号 | 約11.7万件 |
| 従業員・退職者 | 氏名、生年月日、性別、住所、電話番号、メールアドレスなど | 約10.7万件 |
| 従業員・退職者の家族 | 氏名、生年月日、性別 | 約16.2万件 |
| 取引先の役員・従業員、個人事業主など | 氏名、生年月日、性別、住所、電話番号、メールアドレスなど | 約37.8万件 |
この5区分が、2026年7月17日時点で会社から公表された漏えいのおそれがある個人情報の対象範囲です。
特に注目したいのは、取引先関係者約37.8万件が追加されたことです。従業員や顧客だけでなく、取引先の役員、従業員、個人事業主などにも影響が及ぶ可能性が示されました。
なお、クレジットカード情報は対象に含まれていません。また、各対象者の情報について、記載された項目が一件ごとにすべて含まれているわけではないと会社は説明しています。
この件数は対象区分ごとの公表値です。単純に合計して実際の被害人数と解釈しないよう注意が必要です。
実際に漏えいが確認された個人情報は何件?

ここで区別しなければならないのが、「漏えいのおそれ」と「漏えいが確認された情報」です。
アサヒグループホールディングスが2026年2月18日に公表した確認済みの個人情報は、次の2区分です。
- 従業員・退職者:5,117件
- 取引先の役員・従業員、個人事業主など:110,396件
合計すると約11万5,500件です。従業員分の5,117件は、漏えいのおそれがある情報の対象件数にも含まれると会社が注記しています。
また、2026年7月17日の発表では、2月18日に公表した確認済みの個人情報について、内容の訂正はないと説明されました。
つまり、7月の追加発表によって確認済みの漏えい件数がそのまま増加したわけではありません。追加されたのは、主に漏えいのおそれがある情報の対象範囲です。
さらに重要なのが、データの保管場所による違いです。会社は外部専門機関による調査などを踏まえ、データセンターのサーバー内に保存されていた個人情報について、外部への流出を示す事実は確認されていないと説明しています。一方、一部の従業員用パソコン端末に保存されていた情報については、流出が確認されています。
サーバー内の情報についても、漏えいの可能性を完全には否定できないものは対象に含めるという判断が採られました。これは個人情報保護委員会との協議も踏まえ、二次被害防止と個人の権利利益保護を考慮した対応です。
以上はアサヒグループホールディングスの2026年2月18日および7月17日の公式発表に基づく情報です。
二次被害は発生している?今後のリスクは?
2026年7月17日時点で、アサヒグループは個人情報の不正利用などを含む二次被害の事実は確認されていないと公表しています。
ただし、二次被害が確認されていないことと、今後のリスクがゼロであることは同じではありません。
漏えいのおそれがある情報には、氏名、住所、電話番号、メールアドレス、生年月日などが含まれます。こうした情報が第三者に悪用された場合、次のような被害につながる可能性があります。
- アサヒグループや取引先を装った偽メール
- 不審な電話による個人情報の聞き出し
- 実在する企業名や取引関係を利用したフィッシング詐欺
- 個人情報を組み合わせたなりすましや迷惑連絡
特に注意したいのは、実際に取引や問い合わせをしたことがある企業を名乗る連絡です。会社名や過去の問い合わせ内容を知っているからといって、正規の連絡だとは限りません。
対象者への通知は順次行うと会社は説明しています。心当たりのある人は、突然届いたメールやSMSのリンクを安易に開かず、公式に確認できる連絡先を通じて対応することが大切です。
【再発防止策】アサヒグループは何を変えたのか?
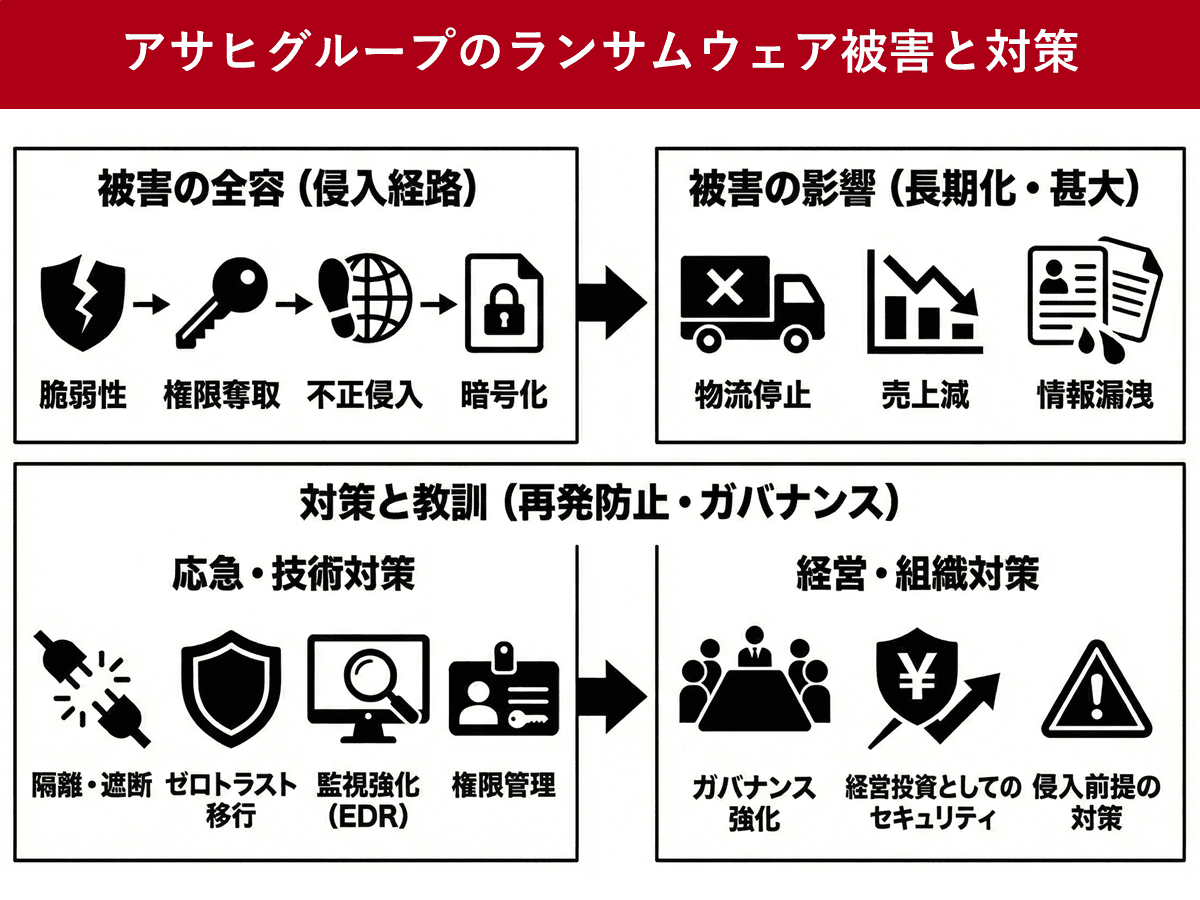
アサヒグループホールディングスは2026年2月18日、今回の攻撃を踏まえた再発防止策とガバナンス体制の強化を公表しました。
今回の対策の特徴は、単純にパスワードを変更するだけではなく、ネットワークの構成、端末管理、監視体制、社内の意思決定まで見直す点にあります。
1.侵入経路となったネットワーク機器への対策
今回の侵入経路として確認されたネットワーク機器に関して、リモートアクセスVPN装置の全面廃止や、古い通信経路の再構築、外部侵入リスクを抱えるデバイスの廃止を掲げました。
侵入経路となった可能性のある部分を残したまま運用するのではなく、ネットワークの構成そのものを見直す考え方です。
2.ゼロトラストモデルへの移行
ゼロトラストとは、社内ネットワークに接続しているから安全だと判断するのではなく、ユーザーや端末、接続先について、その都度認証とアクセス権限の確認を行うセキュリティモデルです。
アサヒグループは、ゼロトラストモデルに対応したパソコン端末への移行、ネットワークの分離、不要な通信の制限を進める方針を示しました。
3.監視・検知システムの強化
端末やサーバーの不審な動きを監視するEDR(Endpoint Detection and Response)の強化も対策に含まれています。
また、ログ分析システムの活用やセキュリティ監視・遮断の自動化によって、異常を早期に発見し、被害が広がる前に対処する仕組みを整えるとしています。
4.アカウントと管理者権限の見直し
今回の攻撃では、パスワードの脆弱性を突かれ、管理者権限が奪取されたとされています。
これを受け、全システムのパスワード変更、認証・権限管理の強化、アカウントの作成・変更・削除の自動化などを対策として掲げました。
管理者権限を適切に管理することは、攻撃者が内部ネットワークに侵入した場合でも被害の拡大を抑えるうえで重要です。
5.バックアップと事業継続計画の強化
ランサムウェア攻撃では、データが暗号化されることによって業務が停止する可能性があります。
アサヒグループは、バックアップの仕組みの強化、復旧手順の定期的な見直しや訓練、システム構成の整理・統合を進めるとしています。
また、従業員向けのセキュリティ教育や実践的な訓練も継続する方針です。
6.経営レベルでのセキュリティ管理
今回の再発防止策で特に重要なのが、経営ガバナンスの強化です。
会社は、情報セキュリティを管轄する独立した組織と専任の担当役員を設置し、情報セキュリティ委員会を通じてリスクの可視化と対応策の進捗管理を行う方針を示しました。
サイバーセキュリティをIT部門だけの問題として扱うのではなく、取締役会による監視・監督の対象にするという方向性です。
これらは2026年2月18日に公表された施策です。発表された対策の存在と、すべての施策の実施・有効性が独立して検証済みであることは区別する必要があります。
今回の攻撃で明らかになったのは、システムを復旧させるだけでは事業継続上の課題を解決できないということです。ネットワークへの侵入を防ぐ仕組みと、侵入された場合でも業務を継続できる仕組みの両方が求められます。
【アサヒのサイバー攻撃現在】に関するよくある質問(FAQ)
Q1:アサヒグループのサイバー攻撃は2026年11月現在も続いていますか?
A1:2026年2月までに物流業務全体が正常化し、4月にはアサヒビールも一部終売商品などを除く全商品の出荷を再開しました。今回の攻撃による出荷制限は解消しています。一方、個人情報の漏えいのおそれに関する対応や再発防止策は別途継続しています。
Q2:アサヒの個人情報漏えいのおそれは何件ですか?
A2:2026年7月17日の公式発表では、お客様相談室への問い合わせ者約152.5万件、慶弔関係者約11.7万件、従業員・退職者約10.7万件、その家族約16.2万件、取引先関係者約37.8万件の5区分が公表されています。これは漏えいのおそれがある対象件数であり、すべての情報について流出が確認されたという意味ではありません。
Q3:クレジットカード情報も漏えいしたのでしょうか?
A3:2026年7月17日のアサヒグループ公式発表では、対象となる個人情報にクレジットカード情報は含まれていないと説明されています。
Q4:アサヒビールの商品は現在、通常どおり購入できますか?
A4:アサヒビールは2026年4月7日をめどに、一部終売商品などを除く全商品の出荷を再開しました。アサヒ飲料とアサヒグループ食品も2026年2月に同様の出荷体制へ移行しています。個別商品の販売状況については、商品の終売や通常の在庫状況なども関係します。
Q5:個人情報の不正利用などの二次被害は確認されていますか?
A5:2026年7月17日時点で、アサヒグループは不正利用などを含む二次被害の事実は確認されていないと発表しています。ただし、漏えいのおそれがある人への通知は順次行われており、不審なメールや電話には引き続き注意が必要です。
まとめ:【プロの結論】アサヒのサイバー攻撃から学ぶべき3つのポイント
2026年11月現在、アサヒグループホールディングスのサイバー攻撃は、事業面では復旧を終え、個人情報保護と再発防止が重要な課題として残っています。
今回の経緯を理解するうえで、押さえておきたいポイントは3つです。
第一に、物流の正常化と個人情報問題の解決は別の話であること。2026年2月に物流業務全体が正常化し、4月にはアサヒビールの全商品(一部終売商品などを除く)の出荷も再開しました。しかし、情報漏えいのおそれに関する調査と対象者への対応は、その後も続いています。
第二に、2026年7月の追加発表は、確認済みの漏えい件数の単純な増加ではないこと。約152.5万件のお客様相談室への問い合わせ情報や約37.8万件の取引先関係者情報など、漏えいのおそれがある対象範囲が再整理されました。確認済みの漏えい情報とは区別して理解することが重要です。
第三に、再発防止には技術と経営の両方の改革が必要であること。ネットワーク機器の見直し、ゼロトラスト、EDR、権限管理、バックアップの強化に加え、独立したセキュリティ組織や専任役員の設置が打ち出されました。
今回の事案は、国内の大規模な食品・飲料メーカーであっても、社内ネットワークの侵害が受注、物流、商品供給、顧客対応、個人情報管理まで連鎖的に影響することを示しました。
今後注目すべきなのは、再発防止策が実際に機能しているか、個人情報の対象者への通知が適切に進んでいるか、そして二次被害が発生していない状態を維持できるかという点です。
アサヒグループのサイバー攻撃は、商品の出荷が再開された時点で完全に終わった問題ではありません。事業復旧の先にある情報管理と信頼回復まで見届けることが、2026年現在の状況を正しく理解するための判断基準になります。
主な情報源:アサヒグループホールディングスの2025年9月29日付システム障害発表、2025年10月3日・8日・14日付続報、2025年11月27日付調査結果、2026年2月18日付再発防止策と調査結果、2026年7月17日付個人情報漏えいのおそれに関する追加発表。出荷状況については同社の月次販売資料および2026年3月の発表内容も参照。
取材とファクトチェックを担当。掲載前に出典の日付と発信元を確認し、古い情報には確認時点を明記する運用をしています。
